Entradas populares

martes, 31 de enero de 2012

Objetivos de Anonymous: Low Orbit Ion Cannon

Hace unos días que un "grupo de Anons" han vuelto a reivindicar su malestar mediante la revelación de información de personas asociadas a la ley SINDE (hermana pequeña de SOPA). En todo esto, se ha fijado una serie de objetivos consecutivos vía IRC, y nombrados en la WEB oficial de Anonymous que podéis ver en su blog: Blog oficial de Anonymous .
Con todo esto han publicado datos personales de personas como primera fase se los ataques previstos para "los objetivos".Cyberresistencia o Error
La pregunta es obligada, ¿quién influye en este grupo? ¿Qué pasa nada si alguien daña a menores que vivan en esas casas? ¿Y si detrás de los miembros más activos hubiesen servicios de inteligencia diversos con otras finalidades?


No negaré que he utilizado MegaVideo como el 90% de los usuarios activos de la red, y considero que es un abuso la publicación indiscriminada de contenidos. Ahora bien, hemos llegado a esta situación por el abuso de algunas empresas. Pero estoy convencido que se puede llegar a un punto medio sin llegar a movilizar a ejércitos de Anons con LOIC para atacar con DDOS a organizaciones. 


Volviendo a la parte técnica, comentar que LOIC no deja de ser un trojano zombie, para realizar DDOS dirigidos desde un IRC. Contramedidas recomendadas, Balanceadores de carga con comprobación de inversa de camino, IPS con firmas anti-DDOS en función de patrón y en caso de operadoras, cortar las aplicaciones de IRC.


Así que, como nota mental apuntar que si toda esta gente se dedicase a sacar una aplicación tipo spotify pero en vídeo, ayudarían más a la difusión de la cultura que publicando información privada.
Por otra parte, esta gente que esta siendo atacada protege en cierta medida el arte, a diferencia del objetivo de las agencias de calificación, bancos o brokers.  Sea como sea, ciertas supuestas acciones buenas, quizás no lo son tanto.
Behave,
RobClav

domingo, 29 de enero de 2012

PAN 200: Añádele un poco de locura a tu prudencia

Como ya sabéis hace unas semanas que estoy poniendo a prueba un PAN 200. Yo lo rebautizaría como "Pan en Esencia"  ya que comparte el ADN pero con un tamaño reducido y (casi) todas las funcionalidades que hace grande a estos Next Generation Firewalls. 
Por nombrar alguna diferencia importante,  A nivel de arquitectura, los grupos de procesadores encargados del procesado de datos y de gobierno del kernet están comunicados a diferencia de sus hermanos mayores. 


No obstante, con la limitación software de rendimiento, evitan caer en la trampa de sobresuscripción de los procesadores. Esto se traduce en una experiencia plácida de configuración y gestión sin penalizar el tráfico.
Flujo de tratamiento del tráfico en PaloAlto Networks
Por otra parte las funcionalidades no incluídas con este hardware son comunes a otros equipos destinados a pequeñas oficinas remotas o soho.  Se trata de la alta disponibilidad con redundancia de sesión y la virtualiazación de subsistemas. 


No obstante, partiendo de la base que es el mejor Next Generation Firewall del mercado(según Gartner), en su edición de Branch office incluiría:
Conexión WIFI y puertos WAN como puede ser ADSL 2+. Aunque estos últimos también suelen ser un poco inútiles por obsolescencia tecnológica.
En sentido contrario, y muy de agradecer es la ausencia de ruido en funcionamiento. Característica básica de un dispositivo orientado a las pequeñas oficinas, que muchas veces no tienen ni rack cerrado.
Por otra parte, el hecho de no contar con partes móviles lo hace perfecto para entornos industriales.


En resumen, disponer de un Next Generation Firewall que nos aporte visibilidad y control REAL(Sin falsos positivos) sobre aplicaciones y usuarios, en un tamaño reducido y adaptado a pymes, permite realizar despliegues masivos basados en consola central Panorama y extender la protección a nuestra red. Evidentemente mi conclusión es que este equipo era necesario para cubrir esta franja de usuarios y el resultado es mejor de lo esperado. RECOMENDADO.


domingo, 8 de enero de 2012

El reactor 4 de CISCO: CCIE falsos con exámenes reales

Logo modificado en los foros cheaters del CCIE
En 1986 el reactor número cuatro de Chérnobil explotó, liberando a la atmosfera  el equivalente a 500 bombas nucleares como las que explotaron en Hiroshima y Nagasaki.  Este accidente nuclear es considerado como el más grave de la historia. Aquí os dejo un enlace a un blog del estado actual.chernobyl hoy
Salvando las distancias y haciendo un paralelismo frívolo, uno de los “accidentes” más graves de CISCO es  la constatación de que la mayoría de los CCIEs actuales lo han preparado en 3 meses y lo han hecho memorizando los exámenes actuales. Para mí, es el fin del programa de CCIEs y la credibilidad de esta certificación. Y como consecuencia directa, esto resta el poco atractivo que tiene CISCO, con su actual política de abandono evolutivo de los productos de datacenter y seguridad.

NOTA: Quiero destacar, que los compañeros que conozco que se certificaron de CCIE son extraordinariamente competentes, y desde luego, merecen el status de EXPERTOS. Pero por ellos precisamente, por el esfuerzo que han realizado, esta situación la tiene que atajar inmediatamente CISCO.  Ya anunció que introduciría cambios aleatorios en el Laboratorio, para evitar la memorización de los exámenes.

Ha existido siempre, conocíamos su impacto en Asia, pero nunca había sido un fenómeno masivo en Europa.  Entre el 80-90% de los aspirantes de CCIE, estudian con los exámenes reales.  De hecho, los exámenes reales de CCIE son accesibles de forma gratuita en internet.  En la web www.certcollection.com los usuarios comparten libremente los exámenes reales(y soluciones )de páginas de pago como PassForSure, RealLabs o PassCcieLab(Entre 800 y 2000 dolares). Un ejemplo es la cantidad de adjetivos que existen para los "falsos ccie", como Free-riders/testking/fake ccies, entre la empresas de servicios.

Como muestra, de la profesionalización del fraude, seria la nomenclatura estandarizada para las versiones del lab:
  • ·      K para la parte de configuración
  • ·      V para la parte de troubleshooting o TSx
  • ·      Signos de + para las actualizaciones o variantes de la versión


Por ejemplo, k4+  y V3+++ es una de las combinaciones que ha estado activa más tiempo. De hecho por lo que se comenta en el foro, como mucho tienes que memorizar dos exámenes prácticos y dos de troubleshooting.

Por otra parte, la parte práctica del laboratorio ha dado un giro de 180º.  Esto es debido a que el emulador de hardware dynamips junto con el entorno gráfico GNS3 se pueden conectar con switches externos al pc. Con lo que el coste de preparar el exámen se minimiza. Y por otra parte, la super revolución: La utilización  de Ios Over Unix. 
IOU: es un emulador interno de CISCO que soporta un mínimo de 32 dispositivos emulados en un portátil, corriendo IOS.  Si esto no fuera poco, está publicada la versión que es capaz de emular también la parte de switching, también conocida como IOUL2.  La combinación de los exámenes reales e IOUL2, hay personas que con nivel de CCNA, suben al exámen en 3 meses y aprueban.
cisco-iou-leaked-leaked-leaked.html

Esto sucede desde hace unos tres años (Yo hace un par de meses que me enteré) y CISCO ha intentado mitigar con medidas como, la introducción de preguntas abiertas y la recuperación de apartado de resolución de problemas. De todos modos Cisco parece más interesado en seguir ingresando por el programa de CCIE, que por proteger la integridad y prestigio del CCIE.
El resultado actual es:


Cheaters 1 - Cisco CCIE 0


RobClav

lunes, 2 de enero de 2012

Vodafone.es is down

En estos momentos la web de Vodafone España, ha caído. Desconozco si es un problema de tipo técnico, un ataque distribuido o un becario haciendo un update. Pero la realidad es que Vodafone, debería ir pensando en utilizar balanceadores de carga o cambiar sus firewalls por otros de nueva generación...


Por cierto, hace unas cuantas horas que no funciona y eso tiene un impacto en los clientes importante. Y sino que se lo pregunten a Blackberry.

martes, 20 de diciembre de 2011

Paloalto 200 NFR gracias a Exclusive Networks

Hace ya unos años que conozco Paloalto Networks, y desde entonces he sido un firme promotor de una solución tan claramente avanzada. En este sentido he creado comparativas de firewalls para poner distancia con los productos, siendo el resultado el mismo.  Paloalto siempre ha liderado la vanguardia de los productos de protección de nuestras redes. 


Esta convicción me llevo hace un tiempo a incluir los PAN al porfolio y también a evangelizar sobre la evolución que suponene respecto a los actuales firewalls mediante tareas de desarrollo de negocio y lateralmente también a través del blog. Así que Exclusive Networks me ha proporcionado un Paloalto 200 NFR (durante un año) para que lo ponga a prueba( y deje en paz nuestros equipos de demo para clientes )


Eso sí,  no soy el único, Gartner ha hecho lo mismo y el resultado ha sido la confirmación gráfica de mi comparativa de firewalls de este año. Hay que aclarar que Gartner tiene en cuenta aspectos asociados a la tecnología (Visionarios)  y aspectos de negocio (habilidad de ejecución) como puede ser cuota de mercado.


El único "pero" es que estaba preparando mi propia comparativa de firewalls 2012, y veo que los resultados son similares. Ahora bien, yo solo tengo en cuenta aspectos no relativos a negocio. 
Los firewalls evaluados por orden de puntuación son: PaloAlto, Fortinet, Checkpoint, Stonesoft, Juniper SRX, Astaro(Sophos), Barracuda y Cisco ASA.


En poco tiempo he recibido buenos feedbacks del blog. El primero de Google AdSense, el segundo de Exclusive Networks y el tercero de Gartner. En palabras de Steve Jobs, no se pueden conectar los puntos hacia adelante, solo hacia atrás, como está pasando.


Merry Xmas,
RobClav

domingo, 18 de diciembre de 2011

Chistes para networkers

Os dejo los mejores chistes (nivel ccie) que me ha enviado un amigo, buenísimos.


Q. What did the OSPF router say to the other OSPF router ?
A. Hello. Hello. Hello. Hello. Hello. Hello. Hello. Hello.

An ICMP packet walks into a bar coming from another bar and announces the following statement 5 times – “no more beer!”

A DHCP packet walks into a bar and asks for a beer. The bartender says , “Here, but I’ll need that back in an hour!”

A TCP packet walks in to a bar and says “I want a beer”, barman says “You want a beer?” and TCP packet says “Yes, I want a beer”

Five routers walk into a bar. Who gets the car keys? The Designated Router. 


lunes, 12 de diciembre de 2011

Aguinaldo 2.0

La Navidad está a la vuelta de la esquina, y Google lo tiene claro. Así que me ha enviado su aguinaldo por los anuncios que podéis ver en el blog.
Por cierto, a mí siempre me sale el de dealextreme, y teniendo en cuenta que son contextuales, creo que tengo que dejar de comprar gadgets tecnológicos...


Feliz Navidad a tod@s, y que los adsense os sean favorables.


RobClav


miércoles, 30 de noviembre de 2011

¿Un Porche por comarcales es un CPD con switches obsoletos? Conociendo Arista Networks

Esto es lo que muchos de nuestros clientes tienen en su CPD, Superservidores en una red terriblemente obsoleta y por lo tanto lenta. Es algo así como comprarse un Porche para intentar correr por un campo de patatas. Lo malo es no plantearse que el campo de patatas es el problema de no alcanzar la velocidad deseada.


Por ejemplo, el caso más sangrante sería los clientes que apuestan por CISCO Catalyst cosa que ni Cisco hace, ya que a nivel de arquitectura no los ha evolucionado. Es más, reconociendo su debilidad en este campo y el gran peso en la facturación 41% del switching, introdujo a los Nexus como fuga hacia delante.


Llegados a este punto, comentar que los Nexus son los equipos pensados para almacenamiento SAN, reconvertidos a networking genérico con un sistema operativo modular. El problema de IOS, lo he comentado previamente no es nuevo. Lo único que me sorprende es que un cliente siga comprando tecnología de hace 15 años cuando en todo el resto, no acepta algo con más de dos años.


Ahora las buenas noticias, los desarrolladores de Catalyst, si han evolucionado los mismos. Y estos equipos se llaman Arista Networks. Son los Ferrari de nuestros CPD con precios de turismos. En otras palabras, son los equipos con MENOR LATENCIA del mercado, SIN SOBRESUBSCRIPCIÓN y  además con un sistema operativo (EOS) modular que permite integrar todas la herramientas necesarias para tener todas las variables controladas.
El otro día, estuve en un evento donde explicaban algunos productos rompedores del mercado, y entre ellos estaban los Arista. 
Simplemente viendo la gente que tiene por detrás, el tipo de producto que sacaron en su momento(Catalyst era una empresa externa a CISCO) ya te puedes hacer una idea de lo que es capaz una promachine con enlaces giga, ten giga y 40 gigaEthernet con la mayor densidad de puertos, que soporta TODOS los puertos transmitiendo.
Ya para finalizar, comentar que estos equipos fueron diseñados a nivel de hard para soportar nativamente IPv6 y virtualización de servidores. Siendo los primeros en tener la integración con la VMWARE.


MANTRA a repetir, no montaré cluster super exigentes sobre infraestructura de transporte obsoleta, y me miraré  http://www.aristanetworks.com.


hth,
RobClav

martes, 22 de noviembre de 2011

Innovando en la presentación del porfolio de seguridad

Enrique Gallardo(Un lector del blog desde Alemania), me ha enviado un enlace a su portfolio de seguridad. Eso sí, en un formato tipo nube como el buscador de logs del Nestcreen Security Manager de Juniper. Me ha parecido una muy buena manera de categorizar productos de seguridad. Y en mi caso descubrir productos nuevos. Os recomiendo jugar a arrastrar, desplegar cada subcategoría porque se aprende a mejorar nuestros PowerPoints. Siguiente reto, presentaciones en Prezi.


hth,
Robclav

lunes, 21 de noviembre de 2011

Paloalto 4.1, nuevas funcionalidades nuevas posibilidades

Paloalto Networks no quiere que sus perseguidores le atrapen, de forma que se ha propuesto ofrecer a sus clientes, nuevas funcionalidades cada seis meses.Por cierto, de forma gratuita con el mantenimiento, sin tener que pagar licencias de actualizaciones.  
Estos serían los titulares de las nuevas funcionalidades:

Las más relevantes para mí serian:

  • Soporte VPN para MAC y iphone.
  •  Soporte del protocolo dinámico de routing multicast PIM en su modo SPARSE y Source Specific Multicast. Evidentmente también soporta su escudero IGMP hasta la versión 3. Un aspecto a tener en cuenta es que se crean zonas nuevas para aplicar políticas a este tipo de tráfico.
  • Mejora del rendimiento y solución de problemas de saturación procesos del GUI.
  • Commit separado por políticas y objetos o por cambios de la pestaña network y dispositivo. Mejorando los tiempos de aplicación.
  • Configuración en la misma política de la acción para una categoría de web o url. Hasta ahora, se configuraba también en la política, pero tenías que hacer un paso más creando un perfil adicional de protección para esa/s categoría/s.
  • Unificación del cliente vpn(Netconnect) y del suplicante NAC(Globalprotect). Soporte para multigateway, función hasta ahora exclusiva de los StoneGates.
  • WildFire. Advance Malware Detection. Servicio en la red de detección y protección de malware de día 0.
  • Finalmente, dar la bienvenida a un nuevo miembro de la familia PAN, el PAN 200 para SOHO.
Hth,
robclav

jueves, 10 de noviembre de 2011

Good luck Kub Solutions, wellcome back ICA


   Hace unos días que empecé ha desconectarme de Kub. Por ese motivo, he puesto a la venta parte de los equipos que teníamos en la oficina de Gran vía.
Desde Kub Solutions estábamos abordando proyectos de cuatro áreas, Networking y seguridad, sistemas abiertos y almacenamiento, desarrollo de software y Servicios gestionados basados en NAGIOS. 
Los proyectos complejos como la área comercial estaba basada en comerciales y técnicos freelance, con retribución en función de resultados. Un sistema muy extendido en EE.UU, pero no tanto en la vieja Europa.
A partir de ahora mi socio Xavier Arandes (ex Seidor), emprende la segunda parte del proyecto con nuevos compañeros de viaje. Tanto Pol, Ex GNU Networks con Keneth Peiruza del (secretario del Partido Pirata de Cataluña), como Ferran, vienen de las trincheras de los sistemas abiertos. Eso implica que KuB se centrará en este ámbito y en los servicios gestionados. 
Desde luego, eso confiere una músculo técnico que muy pocas empresas en Cataluña pueden ostentar. Y por ese motivo, creo que las integradoras que hasta ahora estaban confiando en KUB, deben si cabe, hacerlo en mayor medida.
Solo me queda desear buena suerte a KUB.

viernes, 4 de noviembre de 2011

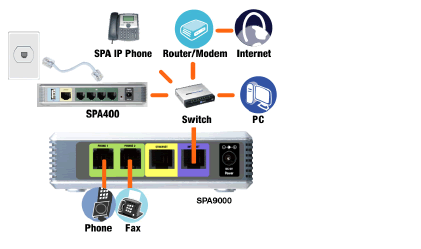
En venta: CISCO VOIP SYSTEM: SPA 400 + SPA 9000 + 4 x SPA303

Esto es lo último que vendo, un sistema completo de telefonía IP CISCO por 450€. El sistema está nuevo y sin utilizar, solo se han realizado pruebas con los equipos durante un par de horas.
Os dejo en enlace.
Anuncio ebay voip cisco 


jueves, 3 de noviembre de 2011

En venta: CCIE LAB R&S v4 Barcelona

Pongo a la venta el rack de ccie en ebay, así que aprovecho para colgar también aquí el anuncio.
ANUNCIO EN EBAY


Este KIT de 14 equipos, sirve para preparar el laboratorio del CCIE v4 de Routing y Switching así como para cualquiera de los niveles inferiores de CISCO, como CCNP o CCNA.

El esquema que ha sido probado ha sido el de Internetwork expert, pero también soporta el resto de empresas de formación para la parte práctica del examen de CISCO CCIE R&S. 

Los equipos han sido actualizados de RAM, para soportar MPLS e IOS Firewall. El resto como IPv6 ya lo soportaba. 
Esta es la lista detallada de los componentes.
Routers:


1 x 2620XM 128D/32F; 1 Fast Ethernet & 2 Serial Ports (R1)
1 x 2620XM 128D/32F; 1 Fast Ethernet & 2 Serial Ports (R2)
1 x 2611XM 128D/32F; 2 Fast Ethernet & 4 Serial Ports (R3)
1 x 3725 256D/64F; 2 Fast Ethernet Ports & 2 Serial Ports (R4) with MPLS support
1 x 3725 256D/64F; 2 Fast Ethernet Ports & 2 Serial Ports (R5) with MPLS support
1 x 1841 256D/64F; 2 Fast Ethernet Ports & 1 Serial Port (R6) with MPLS support
1 x 2610 64D/16F; with 8 Serial Ports (NM-8A/S) IPv6 enabled (Frame Relay Switch/BB1)
2 x 2500 16D/16F; used as BackBone IPv6-enabled Routers (BB2 & BB3)
1 x 2511 Terminal Server; with 16 ASYNC Ports (includes proper Cables)
Switches:


4 x 3550 con la IOS del blueprint de V4 (Actual)EMI IP Services IOS
Cableado para alimentación e interconexión 
Todos los equipos tienen las "orejas", tornillos y cables necesarios para ser enrackados y funcionar.


11 x Serial Cables (Ahora con v4 se necesitan 11 porque el BB1 hace de frame-relay switch)
12 x CAT5 Latiguillos normales
18 x CAT5 Latiguillos cruzados
14 x Cables de alimentación
14 x "Orejas" para enrackar los equipos.
14 x Cables de consola para conectar al servidor de consolas 
Si te interesa, de forma gratuita, te puedo indicar un ftp ajeno a mí, donde descargar todo el material de estudio del CCIE, incluido exámenes reales 
- Los últimos LABS reales que han aparecido, junto con los tres escenarios de troubleshooting 2011.
- CCIE Routing and Switching Practice Labs - 2nd Edition 2008
- CCIE Routing and Switching Exam Certification Guide 3rd Edition
- CCIE Routing and Switching Flash Cards and Exam Practice Pack
- CCIE Fundamentals: Network Design and Case Studies 2nd Edition
- CCIE Practical Studies Volume I
- CCIE Practical Studies Volume II
- Routing TCP/IP - Volume I (CCIE Professional Development)
- Routing TCP/IP - Volume II (CCIE Professional Development)
- OSPF Network Design Solutions - 2nd Edition
- Cisco OSPF Command and Configuration Handbook
- BGP Design and Implementation
- Cisco BGP-4 Command and Configuration Handbook
- Internet Routing Architectures (The BGP Bible)
- MPLS Fundamentals
- MPLS QoS for IP-MPLS Networks
- MPLS VPN Security
- Layer 2 VPN Architectures
- Traffic Engineering with MPLS

Los equipos se encuentran en una oficina de Barcelona(España) y son accesibles desde internet para probarlos. Si lo prefieres, puedes recogerlos físicamente en la oficina y puedes llevarte un rack de comunicaciones, por 300 euros más.
NO SE ADMITE DEVOLUCIONES, una vez validada la entrega y que no han llegado dañados.

jueves, 6 de octubre de 2011

Stay hungry, Stay foolish

Steve Jobs era a la informática lo que Pep Guardiola es al fútbol. Un referente de los valores importantes en el desarrollo de la informática, de la usabilidad y del acercamiento de esta a los usuarios.


    Meticuloso con los detalles, insatisfecho constante, insumiso de los dictados de la industria, buscaba la perfección en cada producto. Sin embargo, su pasión por la tecnología, su entrega, su enfoque era un Faro en el sector.

    Cuándo buscamos referentes en la tecnología, abunda a menudo una visión cortoplacista y cobarde. Se busca, formulas de éxito, para emularlas. Sin embargo, Steve Jobs creaba su propia formula, era valiente siguiendo su instinto, hacia apuestas arriesgadas a medio y largo plazo sin descuidar el valor de las cosas. 

    Por todos esos motivos, es una gran inspiración él, y sus productos. Solo espero que la herencia que ha dejado en Apple sea bien conducida.

Steve Jobs, descansa en paz.
RobClav

lunes, 26 de septiembre de 2011

Se acerta el invierno: Top ten de WAF

Parafraseando a Juego de tronos, "se acerca el invierno" en la seguridad de nuestras aplicaciones web, publicadas en internet. 


Los ataques desde Internet son diversos, numerosos, continuos, sofisticados y dirigidos a un objetivo claro: Obtener algo a cambio. Atrás quedaron aquellos aprendices a hackers que buscaban bugs, para demostrar sus teoría y compartir conocimiento. Ahora el dinero, o la guerra está detrás del 90% de los ataques. Así que os dejo mi top ten de Web Applications Firewalls, ya que no tengo suficiente información para crear una comparativa.
Mi criterio por factores de innovación y puntuación de los productos por usuarios.

  1. Mykonos software
  2. Imperva 
  3. F5 Networks, ASM. 
  4. Astaro Web Application Firewall
  5. Barracuda Networks for Barracuda Web Application Firewall
  6. HP TippingPoint Web Application Digital Vaccine
  7. Breach Security for WebDefend
  8. WhiteHat Security for WhiteHat Sentinel (SaaS)
  9. Teros, fue comprado por Citrix ANG (Application Networking Group) Netscaler.
  10. McaFee Sidewinder
Notas:

  • Cisco ACE WAF Edition, está con anuncio de  "End of Life". Por otra parte han anunciado, que van a desarrollar una version de ASA WAF.
  • Las versiones virtualizables tienen el rendimiento muy limitado.
  • En este top ten, no hay producto equivocado. Solo hay que distinguir el escenario a securizar.
  • El precio no esta contemplado para hacer la valoración.

HTH,
RobClav


miércoles, 14 de septiembre de 2011

Buy it, use it, break it, fix it, Trash it, change it: CISCO IOS FIREWALL


¿Tienes un antiguo router CISCO encima de un armario? Pues tienes un tesoro.
Si bien la empresa de san francisco ha dejado en vía muerta el desarrollo de la seguridad, solo ha roto esta regla para crear un pseudo-firewall con un router.

En este caso, un router Cisco con IOS firewall, trata el tráfico como stateful, soporta diccionario de inspección, asegura el cumplimiento de los protocolos, incorpora las herramientas conocidas contra ataques de denegación de servicio, antispoofing, limita las tormentas de broadcast, 2400 firmas de IPs y control por patrones del tráfico(DLP).
Cuando puede ser útil, teniendo equipos como Paloalto networks, en entornos donde tengamos que participar por ejemplo de MPLS, WCCP, GLBP, HSRP, EIGRP, MSDP, PPoE, PPoA,PFr, túneles GRE y Protocolos de routing sobre IPV6. 
Tantos acrónimos me suenan a Tecnologic de Daft Punk

Un ejemplo de la configuración de un router configurado con Firewall Basado en Zonas sería:

Crear las diferentes zonas de seguridad, en función de la confianza del tráfico:
zone security outside (siguiendo nomenclature de pix/asa)
zone security inside (siguiendo nomenclature de pix/asa)

Clasificamos el tráfico para luego tratarlo de una forma o de otra
class-map type inspect match-any  robclav_tcp_udp
match ip protocol TCP
match ip protocol UCP
class-map type inspect match-any usuarios
match ip address 1
access-list 1 permit 192.168.1.0 0.0.0.255

Y deciidimos el tratamientoCrear la policy type inspect
policy-map type inspect PM_TCP_UDP
class robclav_TCP_UPD
inspect
Aplicarlo a una dirección y/o a otra
zone-pair security zp_tcp_udp source inside destination outside 
service-policy type inspect pm_tcp_UDP

Finalmente asignamos las interficies a las zonas:
robclavR1(conft)int fa 0/0
robclavR1(conft-int)zone security inside
robclavR1(conft)int fa 0/1
robclavR1(conft-int)zone security outside


De todos modos, si disfrutas de la configuración de la IOS Firewall, lo siguiente es hacer una videorespuesta a DaftPunk bodies, pero con los comandos de Flexible Packet Matching, control-Plane Protection y CBAC


HTH,
RobClav

miércoles, 7 de septiembre de 2011

Kub Solutions Headquarters, deep inside

Como iba diciendo esta foto es un ejemplo gráfico del antes y el después.


Y estas son las fotos de alguna de los seis espacios, más el reservado...Sí, la oficina es casi tan grande como mi casa.


Aquí estamos los cuatro: Xavi, Marcos , yo y el Rack que tiene vida propia con los ventiladores....

Kub Solutions Headquarter


Hace tiempo que quería colgar las fotos de la evolución de la oficina, pero al final he ido retrasando este post. Pero por suerte, si que he guardado las fotos que íbamos haciendo durante estos meses.

La oficina de Kub,  está en Gran Vía entre Aribau y Muntaner. De forma que la vista inmediata es la plaza universidad, Gran vía de les corts catalanes, y Pelayo hasta plaza Cataluña.
Estas son las vistas de Otoño de día y noche:


 Y estas las vistas del verano desde las dos salas:


Pero no solo de vistas vive el networker, así que en seguida llegaron los primeros juguetes, siendo la primera remesa de autoregalos.


Para ser reemplazados por la artillería pesada, que llego para navidad. Ahora estoy convencido que que Papa Noël vive en San Francisco... Telefonía Cisco, un rack de ccie para alquilar y las formaciones, servidores y ordenadores de sobremesa.


 Por cierto, el rack está alquilado hasta noviembre, pero a partir de entonces lo alquilamos a 350 euros 24x7 durante un mes natural. Es conforme a la versión 4 del Lab, según los layouts de Internetwork Expert(INE.com) Por supuesto soporta, MPLS e IOS firewall. Los equipos están ampliados de RAM y las versiones de IOS del blueprint.

jueves, 11 de agosto de 2011

Presentación de migración a IPV6, basada en la visión de INFOBLOX

Hace unos cuantos meses que la empresas están inquietas ante el anuncio de RIPE del agotamiento de las direcciones IP públicas en ASIA. Eso ha implicado que quién más y quien menos, haya preparado un plan de contingencia para cuando las operadoras y la red global "hable" IPV6.


Nadie conoce la fecha exacta, pero el porcentaje mayor de opiniones apuntaban a verano del 2012. También es verdad que no se conoce el impacto que puede tener la crisis financiera, sobre esta evolución. Los mercados podrían obligar a migrar inmediatamente o frenar esta migración, mediante técnicas de reutilización de direccionamiento o técnicas mixtas de convivencia dual.


Llegue, cuando llegue, habrá empresas que saquen rendimiento de ser los primeros y otras que serán víctimas de su falta de planificación.


Con el objetivo de clarificar dudas, monté una presentación autoexplicatoria, con la hoja de ruta basada en la visión y la propuesta de INFOBLOX, pero enriquecida con la aproximación del mercado de ICA.
Nota:


INFOBLOX, es un fabricante experto en servicios core de las redes, que dispone de varios productos. Hace unos meses comenté un nuevo producto que salió al mercado, NETMRI, pero sin duda, el más extendido y necesario son sus appliance de servicios core para IPV4 e IPV6 DHCP, IPAM, DNS, NTP, TFTP y Radius.
Sin más, os dejo una parte de la presentación, troceada en dos post.


hth,
Robclav