Vale, vale, el nuevo formato no ha gustado. Así que vuelvo a dejar el Blog en el formato anterior ;)
Entradas populares
-
Me ha llegado un correo de José Luís que me comenta que esta pensando en actualizar sus firewall Stonesoft y cual sería mi recomendación. En...
-
La virtualización o abstracción de la parte hardware es consustancial a la informática. Desde los primeros ordenadores, se buscó la indepe...
-
No hay nada como volver de vacaciones en la playa con nuevos proyectos, nuevos compañeros y nueva empresa. Ahora formo parte de Speciali...
jueves, 20 de marzo de 2014
miércoles, 19 de marzo de 2014
Cómo sobrevivir a la arquitectura de Nexus con Enhanced vPC
La familia de Nexus está creciendo mucho en estos últimos tiempos, incorporaciones de producto pero también de funcionalidades. Y además se trata de un producto que no ha nacido en la arena de los
networkers y rompe con los estándares de facto.
Uno de los principales problemas que se nos presenta es como diseñar la arquitectura. Si no te has peleado antes con esto, te recomiendo que te armes de paciencia y busques un diseño homologado por Cisco y firmado por el Papa. Sinó, es muy probable que te encuentres con todo tipo de incompatibilidades, comportamientos erráticos y afectaciones de servicio por actuaciones de mantenimiento.
Un ejemplo claro es: Como montarías la capa de agregación y acceso de una red de Catalyst? Pues no lo hagas en Nexus, es muy probablemente incompatible. De donde nacen los problemas? De su principal virtud, el multipath en forma de Virtual Port channel, lo que en Catalyst sería un trunk contra una pareja de equipos en VSS.
Cosas que no puedes hacer:
- No hagas vPC en el servidor dual homed y también en los uplinks de acceso a agregación.
- No hagas vPC en el servidor dual homed y también en los uplinks de acceso a agregación si solo hay un equipo de aggregación.
Cosas que si puedes hacer:
- Haz vPC en el servidor en teaming NICS(Una activa y otra en standby) y también en los uplinks de acceso a agregación.
- Haz vPC en el servidor dual homed y vPC en los enlaces de un equipo de acceso que conecta a un solo equipo de agregación.
Por otra parte, si quieres conectar Nexus 2000 a dos equipos, tienes que mantener manualmente la configuración sincronizada en los dos equipos de agregación a los que se está presentando. Ya que se trata de un simple extensor de puertos y no de un switch con entidad propia. La configuración de los 2000 no se propaga entre los nexus (5k/6/k7k) en lo que se refiere a los 2000.
Fuente: Cisco Nexus 5000 Series NX-OS Operations Guide, Release 5.1(3)N1(1)
Debo agradecer a Alfonso Lopez esta entrada que me ha proporcionado el documento y también la visibilidad de los problemas.
Hth,
Robclav
miércoles, 12 de marzo de 2014
Catalyst Instant Access Solution: "Nexunizando" los Catalyst
Si los clientes no van a los Nexus, los Nexus van a los clientes. Estos es lo debe haber pensado Cisco cuando ha copiado el funcionamiento de Fabric para los Catalyst.
Que los Nexus no tienen funcionalidades de pacificación y control del tráfico, pues pasamos el fabric a los Catalyst pero con Spanning tree, y ya tenemos un big switch.
A que precio? Pues un core basado en 6500 o 6800 y acceso basado en 68xx.
Ventajas(De Cisco directamente):
Que los Nexus no tienen funcionalidades de pacificación y control del tráfico, pues pasamos el fabric a los Catalyst pero con Spanning tree, y ya tenemos un big switch.
A que precio? Pues un core basado en 6500 o 6800 y acceso basado en 68xx.
Ventajas(De Cisco directamente):
• Single point of configuration and management
• Single software image across distribution and access
• "Plug and play" provisioning of access switches
• Agile infrastructure at the access layer, with feature and hardware consistency
• Automatic uplink configuration at the access layer
• Automatic image provisioning of access switches
• Rich and consistent Catalyst 6500/6800 Series feature set across distribution and access layers
Resumen, un VSS(un único switch virtual distribuído) que agrupa toda tu red (Hasta 1008 puertos de acceso), en un solo switch, multipath, un solo upgrade en caliente para todos los switches sin disrupción, seguridad, QoS, y visibilidad centralizada.
Además de este cambio, Cisco ha introducido las familias 3650, 3850, 4800, 6800 con controladora wifi integrada en algunos casos, enlaces a 10 y 40 G, non stopping...
hth
Robclav
jueves, 6 de marzo de 2014
NetExtender VPNSSL: Problema con el bloquear los PopUps
Hola,
el otro día estuve reinstalando el cliente VPNSSL de un Dell sonicwall. El cliente ligero que
descargas cuando accedes al portal, con cada nueva actualización de sistema operativo, deja de funcionar.
Al principio, no sabía porque fallaba la conexión, cuando el cliente continuaba instalado. Después de muchas vueltas, active el modo debug del cliente VPNSSL de Sonicwall.
El resultado fue inmediato, deja de funcionar porque debe aparecer una alerta que no se confía en el emisor del certificado del concentrador.
En otras palabras, aparece un pop-up con una advertencia de sitio no confiable, la aceptas y funciona. Pero en el log convencional, únicamente aparece un mensaje de que no se puede conectar.
hth,
RobClav
viernes, 28 de febrero de 2014
The fence sitters: La moda anti vacunación en la seguridad
Me resultaba curioso, hablar responsables de infraestructura que te dicen que a ellos no les preocupa
la seguridad, y que nunca se han visto comprometidos. Durante un tiempo, he pensado que quizás tenían razón porque si no utilizaban casi medidas de seguridad, o eran completamente inoperantes como podía ser, que no se hubiesen visto comprometidos.
Al final he llegado a dos conclusiones, muy importantes:
http://www.nature.com/nature/journal/v473/n7348/abs/473443a.html
Este artículo no habla, de la seguridad, sino de los grupos anti vacunaciones. En los países desarrollados suelen ser personas con desconfianza hacia los oscuros intereses de algunas farmacéuticas, como se pudo confirmar con la gripe A.
la seguridad, y que nunca se han visto comprometidos. Durante un tiempo, he pensado que quizás tenían razón porque si no utilizaban casi medidas de seguridad, o eran completamente inoperantes como podía ser, que no se hubiesen visto comprometidos.
Al final he llegado a dos conclusiones, muy importantes:
- Las mismas operadoras y en algunos casos la redes públicas de comunicaciones están "limpiando" el tráfico para muchos clientes, infundiendo una falsa sensación de seguridad.
- Muchos se han visto comprometidos y no lo saben, o simplemente no aceptan su parte de culpa o echan pelotas fuera.
Este fenómeno social de negación de la realidad tanto por falta de información(formación), como por exceso de la misma, ha sido documentada por Julie Leask y publicada en la revista NATURE.
http://www.nature.com/nature/journal/v473/n7348/abs/473443a.html
En los países subdesarrollados, suele ser debido a rumores(falta de formación) o por casos reales de abusos y ensayos no autorizados sobre población sana de tratamientos experimentales.
Sin embargo, cuando algunos de estos profesionales argumentan el motivo por el cual, no quieren ciertas protecciones o porque no lo necesitan, suelen poner el mismo ejemplo que los grupos anti vacunaciones de los países desarrollados. Con una salvedad, en el caso de la no vacunación, la ausencia de las enfermedades en las poblaciones nativas de los países, hacen una falsa validación de estas pseudo-teórias, y en la seguridad, el trabajo de muchas empresas que no comunican sus incidentes de seguridad, hacen lo propio en este campo.
hth,
RobClav
viernes, 21 de febrero de 2014
Darknet: Facebook venderá más información privada comprando WhatsApp.
Cuantas veces has buscado cosas en google y has visto que no están indexadas? Buscan en otros
buscadores menos populares y en la cuarta o quinta página aparece el contenido?
Back to basics, Internet ya no es "la red de redes" que muchos de nosotros ayudamos a construir.
La respuesta es clara, NO.
En España, pecamos de cómodos y conformistas, y nos estamos creyendo que lo que vemos es lo que hay, cuando lo que no vemos es lo que realmente ha construido lo que hay.
La noticia de la compra de Whatsapp por parte de Facebook, desde luego es otro ladrillo en el muro (another brick on the wall). En el muro entre los estados, organizaciones y los ciudadanos. Es otro paso en la venta de la información privada, hábitos, tendencias, esperanzas, orientación sexual, políticas y credos.
Es todo aquello que la red creada por y para el pueblo, no debería permitir ni ser usada. Y esto es solo el principio.
Así que os dejo unas cuantas herramientas para no dejar rastro, para ver sin ser vistos y para encontrar aquello que no quieren que sea encontrado.
-Telegram. Bajate esta App, es como whatsapp, cifrada y en principio sin vender tus datos.
-Tor project (Onion project) como navegador en capas, para navegar sin dejar trazas.
-Safe-mail, correo anónimo cifrado. No comercia con tus datos.
Banda sonora de este post. Pink Floyd. Another brick in the wall.
hth
Robclav
domingo, 13 de octubre de 2013
DLP Full live circle: Control de los ficheros fuera del perímetro
Parece mentira pero el talento, la innovación y los buenos productos no entienden de fronteras. Y en
estos últimos meses, me he llevado sorpresas muy agradables con productos que complementan los proyectos de DLP.
En concreto, Protección-Online (Prot-on) y SealPath. Ambos aplicando cifrado o DRMs de Microsoft consiguen audidar en todo momento y en cualquier sitio. Quién hace que y dónde con los ficheros protegidos.
Claro que estamos hablando de ficheros, que previamente tienen que haber sido tratados para asignarles permisos, y las propiedades de compartición. Estos dos productos pueden funcionar en la nube o on-premise, con diferentes grados de integración con la empresa. Prot-on está más orientado a los usuarios, con versiones gratuitas y una interfaz más propia de una red social que de una aplicación de seguridad.
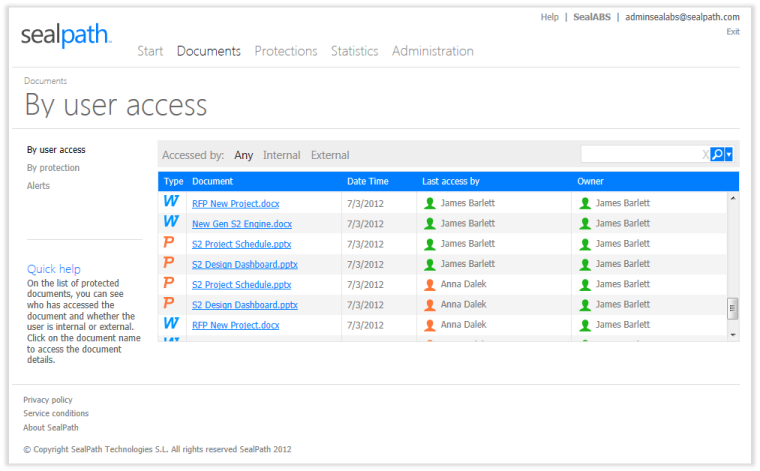
Seal-Path, nace del empuje de dos ex-Pandas software, que tiene muy claro la relevancia de garantizar el control de todo a los administradores y tiene una aproximación más empresarial. En el caso de SealPath no require de agentes para los datos, pero si para las imágenes y en el caso de Prot-on, el mismo cliente sirve para todos los ficheros. Por otra parte, cabe destacar que al compartir un fichero con alguien, se puede decidir aspectos como que no pueda imprimir, copiar y pegar, o que solo pueda acceder una horas. Los dos productos son compatibles con las principales plataformas como PCS, tablets móviles...etc.
Estos productos se instalan en cinco minutos, y son muy efectivos dentro o fuera de la organización. A diferencia de los proyectos de DLP, que son una cara, larga, inútil y frustrante elección.
estos últimos meses, me he llevado sorpresas muy agradables con productos que complementan los proyectos de DLP.
En concreto, Protección-Online (Prot-on) y SealPath. Ambos aplicando cifrado o DRMs de Microsoft consiguen audidar en todo momento y en cualquier sitio. Quién hace que y dónde con los ficheros protegidos.
Estos productos se instalan en cinco minutos, y son muy efectivos dentro o fuera de la organización. A diferencia de los proyectos de DLP, que son una cara, larga, inútil y frustrante elección.
domingo, 6 de octubre de 2013
VSS Monitoring: Mete un Traffic Redirector en tu vida
Vuelvo y vuelvo con algo que puede revolucionar la forma te diseñar las redes :VSS monitoring.Hacia bastantes meses que nada me parecía suficientemente rompedor como para explicarlo en el blog. Y ha llegado mi musa. Un fabricante que hace algo no muy glamuroso, pero muy útil. Es uno de esos equipos que puedes prejuzgar como un simple TAP, sniffer o balanceador, pero es como comparar un router con un pisapapeles.
Si bien es cierto que la mayoría de los clientes sufren la limitación de los switches de número de sesiones de port-mirroring(SPAN o TAP), es fácil superarlo gracias a elementos externos que dupliquen el tráfico en dos puerto, los TAP. Pero los vProtector van mucho más allá, además de contar con otros hermanos como los vInspectors que abren el tráfico SSL...etc
Pero que hace? Intercepta el tráfico que nos interesa, de tantas fuentes como queramos y lo envía a uno o más destinos. Esto se traduce en una arquitectura limpia, escalable, carrier class y simple. Arquitectura limpia, al no necesitar meter cien mil equipos en linea. Escalable, ya que no puedes añadir tantos equipos de estos como quieras, y con ellos reenviar el tráfico a muchos otros equipos. Carrier class, porque se comprueba que todos los servicios a los que reenvías el tráfico estén vivos y trabaja a nivel 1 en caso de fallo. Y finalmente simple, el tráfico de esta red, de esta otra y el de navegación, solo, de la otra, la reenvías al servicio del puerto x en el servidor y. Sino pasa sin tocar el tráfico.
Estos equipos, al final minimizan los cortes del tráfico de la red, las intervenciones nocturnas, el tiempo para introducir un nuevo equipo de análisis en la red.
Nota para Newbes: Carnivore es la infraestructura de interceptación legal de nuestro amigos del NSA, antes de que las propias CDN, proveedores de servicios y redes de servicio lo hicieran directamente.
No estoy afirmando que este sea el producto que hayan utilizado con este propósito, solo que es la misma base.
Hth,
Robclav
lunes, 18 de marzo de 2013
Tendencias Globales: DataCenter-In-A-Chassis
![]() |
Wild New Design: Data Center in A Silo |
A parte de eso, después de leer las tendencias de Gartner del 2009. Veo que ha nosotros nos están llegando en 2012/3/4, de forma que leer el informe del 2013 es ver el futuro ;)
Una de esas tendencias es la consolidación de lo que llama Cisco bloques funcionales autosuficientes. O dicho de otra forma servidores, switching y almacenamiento en una unidad lógica. En el esquema que adjunto se puede ver una locura que me suena a 2001 Odisea en el Espacio. Pero se trata de un CPD que ha diseñado la gente de SUN, y se trata de CPDs en forma de silos (Sitges, es una curiosidad de la traducción local).
http://www.datacenterknowledge.com/archives/2009/12/10/wild-new-design-data-center-in-a-silo/
Evidentemente, parece energéticamente muy eficiente y a nivel de operación susceptible de una automaticación completa. De la misma forma que tenemos almacenes completamente robotizados, por que no los CPDs con SDN??Imaginando, a los operadores humanos en el CPD en atmósfera cero, podría ser que Kubrick supiera algo que nosotros no?
Un día de estos os hablaré de otro hobby que tengo, la robótica.
Hth,
Robclav
lunes, 11 de marzo de 2013
Software Defined Networks: Recuerda este nombre
![]() |
| http://enterprise.alcatel-lucent.com/?dept=Editorials&page=2013GartnerDataCenterMQ |
¿Cómo acaba la película? Con la parte de switching y routing desnaturalizada en forma de silicio de conmutación anodino. En todo esto, los servicios ofrecidos en la nube han empujado con fuerza, la necesidad de sistemas de provisión que no solo levantasen máquinas virtuales, más cpus o memoria, sino también mayor número de puertos físicos, seguridad y QoS asociado a diferentes flujos.
Lo curioso de todo es que ya existen frameworks como NOX y plataformas para SDN de Cloud como Meridian que dan forma al concepto. Y fabricantes de multilayer switches que tienen separada la parte de dataplane y controlplane, y que mediante una controladora se toman las decisiones. Es el caso de Xsigo que ha sido comprada por Oracle.
Por otra parte, la SDN además de separar la capa de "data plane" de la parte de toma de decisiones, comporta otro salto evolutivo muy importante, que apoya los pasos hacia las reglas reputacionales. Se trata de automatizar las acciones de provisión y remediación en función del comportamiento del tráfico extraído con OpenFlow. Esto es trasladar a la parte de transporte, el comportamiento de profiler/auditor del NAC.
Mi opinión es que de la misma forma que ya no se programa en ensamblador, y se utiliza un lenguaje de alto nivel, en networking, ya no se programará en CLI, sinó en un lenguaje de alto nivel de redes.
Este post es mi resumen de una serie de artículos de la revista de Communications IEEE de Febrero 2013. Así que si supongo que en la web, también podéis encontrar mas info, respecto a las empresas que trabajan con SDN habían muchas en el MWC
como Tellabs.
Hth,
Robclav
lunes, 4 de marzo de 2013
MWC Barcelona 2013: Viaje al futuro de las redes
La semana pasada estuve en el futuro. Había fabricantes de móviles, uno de los sectores que menos ha notado la crisis. Pero esos dispositivos se pueden comunicar con otros gracias a unas antenas, routers, switches, software de gestión de los mismos y el resto de infraestructura necesaria. Pero que tendencias están estaban representadas con mayor número de start-ups?- Tecnología NFC y otros métodos para realizar pagos con un teléfono.
- NFC para identificación portador móvil en seguridad patrimonial y lógica: Acceso a edificios, tornos, identificación del usuario en redes y sistemas operativos(sustitución de smartcards y tokens.)
- Sistemas de alimentación externa para móviles, inalámbricas.
- Gestión integral del ciclo de vida de los dispositivos móviles. Distribución, reparación hardware, backup información y reciclaje.
- Accesorios de moda para dispositivos(incluso en madera).
- Multimedia en el terminal. Básicamente televisión Pay per View.
- Software Defined Networks. Abstracción de la parte física de las redes, para centrarse en un software de provisión que homogeaniza el transporte. Esta técnica, viene de la mano de los servicios/infraestructura en la nube.ESTO ES EL FUTURO.
- Todo tipo de servicios alrededor del concepto "Cloud". Desde almacenamiento, virtualización, infraestructura, operación... ESTO ES EL FUTURO.
- MDM. Gestión de la plataforma de dispositivos móviles. Yo estuve viendo la plataforma de Sophos que me gustó al simplificar al vida a los administradores. Por otra parte, la licencia viene incluida en caso de disponer de endpoint. No sigue la tendencia de otros mdms orientados a BYOD como la "containerización" de la información corporativa. Esto se explica por el análisis de resultados de esta práctica, que se anula en el momento que el usuario se ve limitado. ESTO ES PRESENTE
Robclav
jueves, 28 de febrero de 2013
SourceFire NGIPS: Inteligencia colectiva
SourceFire es un IPS de nueva generación que trabaja a nivel de usuario, aplicación, flujos...pero que realiza un inventario de los activos de la red. Este inventario se compone de direccionamiento, sistema operativo, nivel de parcheado y versión de aplicaciones instaladas.
A esta primera fase de profiling es la que se conoce como discover dentro del producto.
En función de esta información y del tráfico que ha visto pasar, realiza sugerencias de las políticas de protección a aplicar. Según fuentes del fabricante, del 70%-85% de las políticas necesarias para proteger la infraestructura nace de las recomendaciones automatizadas. Esta fase se conoce como "Determine".
Finalmente, aplicamos las políticas reduciendo la superficie de ataque, y activando unicamente las firmas y las inspecciones que se ajusten a los dispositivos-aplicaciones a proteger.
Hasta aquí, os puede recordar bastante a un NGFW con la diferencia del inventariado de los activos.
Si bien es cierto que hay clientes que están contentos con firewalls de primera generación, o quieren abordar proyectos de DLP, que esta tecnología puede ir como anillo al dedo.
¿Qué es extraordinario y diferencial en comparación con el resto de productos? La forma de realizar seguimiento de los ficheros que se intercambian entre los dispositivos de movilidad, como smartphones, tablets, o pc fuera de la oficina. En este caso, realiza el seguimiento de todos los ficheros identificado con una firma hash. Y también, registra que se hace con el mismo, por ejemplo ejecutarlo, copiarlo, reenviarlo, o si el mismo crea otros ficheros(virus). Esto a diferencia de la tecnología de SANDBOXING, puede rastrear las infecciones y ataques, tiempo después de que se haya producido.
En el momento que se identifica una amenaza el cuadro de mandos de SourceFire cambia el icono, y se puede rastrear el origen de la infección, la posible expansión y las variaciones del mismo.
Es una herramienta forense que minimiza el impacto de los posibles problemas, realizando una vista retrospectiva gracias a la inteligencia colectiva.
Hth,
Robclav
A esta primera fase de profiling es la que se conoce como discover dentro del producto.
En función de esta información y del tráfico que ha visto pasar, realiza sugerencias de las políticas de protección a aplicar. Según fuentes del fabricante, del 70%-85% de las políticas necesarias para proteger la infraestructura nace de las recomendaciones automatizadas. Esta fase se conoce como "Determine".
Hasta aquí, os puede recordar bastante a un NGFW con la diferencia del inventariado de los activos.
Si bien es cierto que hay clientes que están contentos con firewalls de primera generación, o quieren abordar proyectos de DLP, que esta tecnología puede ir como anillo al dedo.
¿Qué es extraordinario y diferencial en comparación con el resto de productos? La forma de realizar seguimiento de los ficheros que se intercambian entre los dispositivos de movilidad, como smartphones, tablets, o pc fuera de la oficina. En este caso, realiza el seguimiento de todos los ficheros identificado con una firma hash. Y también, registra que se hace con el mismo, por ejemplo ejecutarlo, copiarlo, reenviarlo, o si el mismo crea otros ficheros(virus). Esto a diferencia de la tecnología de SANDBOXING, puede rastrear las infecciones y ataques, tiempo después de que se haya producido.
En el momento que se identifica una amenaza el cuadro de mandos de SourceFire cambia el icono, y se puede rastrear el origen de la infección, la posible expansión y las variaciones del mismo.
Es una herramienta forense que minimiza el impacto de los posibles problemas, realizando una vista retrospectiva gracias a la inteligencia colectiva.
Hth,
Robclav
jueves, 14 de febrero de 2013
OT: No solo de tecnología se alimenta el networker
Pero, quitando las recomendaciones online tipo 2.0 para ciudades exóticas, las mejores recomendaciones vienen de algún compañero de morro fino y con rodaje en el mundo gastronómico. Vamos alguien que empiece desayune "callos" pero que a la vez sepa apreciar una buena paella en el puerto.
Hth,
Robclav
sábado, 9 de febrero de 2013
El gancho de los Nexus
Según algunos analistas, las claves de de los Nexus son tres pilares de Nexus son los Virtual Port Channel, Fabric Ethernet, y los Fabric Extenders. Y como es evidente todo esto va asociado a la unión del almacenamiento a la virtualización, pero que le ha ido muy bien a los defensores de las redes planas ¿Pero entonces quien parece que son los grandes perdedores? MPLS y la extensión de nivel 3 para sustituir el Spanning tree.
Evidentemente esto que estuvo promulgando Cisco como la gran solución(En los últimos networkers que ahora se llama Cisco Live), al supuesto problema de crecimiento de la redes grandes (que era un problema de diseño solo de Europa), presuponía un entendimiento de la importancia de las comunicaciones en el negocio. Pero los clientes, muchas veces tienen gente formada en sistemas, desarrollo o incluso simplemente en gestión, por lo que buscan simplemente redes "plug and play".
Este concepto de las comunicaciones es de fácil identificaciones, con redes planas, redes grandes y multiservicio. En ese caso, es imposible promover una evolución hacia un nivel tres dinámico.
El otro gran problema que hizo fracasar esta tendencia fue el elevado coste de hardware de switching, y que muchas aplicaciones están diseñadas para buscar recursos en la propia lan.
Lo que estoy deseando ver, es como funciona los mecanismos antibucles basados de nuevo en el algoritmo de Dikstra. Si, si como suena, funciona igual que la parte de chasis virtual de los Juniper.
Hth,
Robclav
Evidentemente esto que estuvo promulgando Cisco como la gran solución(En los últimos networkers que ahora se llama Cisco Live), al supuesto problema de crecimiento de la redes grandes (que era un problema de diseño solo de Europa), presuponía un entendimiento de la importancia de las comunicaciones en el negocio. Pero los clientes, muchas veces tienen gente formada en sistemas, desarrollo o incluso simplemente en gestión, por lo que buscan simplemente redes "plug and play".
El otro gran problema que hizo fracasar esta tendencia fue el elevado coste de hardware de switching, y que muchas aplicaciones están diseñadas para buscar recursos en la propia lan.
Lo que estoy deseando ver, es como funciona los mecanismos antibucles basados de nuevo en el algoritmo de Dikstra. Si, si como suena, funciona igual que la parte de chasis virtual de los Juniper.
Hth,
Robclav
domingo, 3 de febrero de 2013
Los viejos Catalyst aguantan el embate de los Nexus
Es como esos viejos polis de las películas que se resisten a retirarse cuando más experiencia tienen. Quizás no corren, tienen achaques pero su know-how los hace los mejores. Los viejos rockeros Catalyst, están presentando batalla a los jóvenes y orgullosos líderes del Datacenter, los ultra rápidos Nexus. Pero como dice el responsable de desarrollo de los mismos, "si no los necesitas no los compres" en referencia de los Nexus. La verdad es que todo el mundo tiene hoy en día almacenamiento y virtualización, por lo que los Nexus suelen ser la renovación tecnológica de los Core's actuales. Sin perder de vista el rendimiento, las opciones de conectividad a nivel de velocidades pero también de protocolo. Por otra parte, aquella navaja suiza en la que convirtieron los Catalyst, se ha vuelto en contra de la cúpula más economicista de Cisco. De forma que para "domar" una red con múltiples problemas, desordenada y gestionada de forma informal, lo mejor siguen siendo los viejos polis. Sin embargo, en un datacenter administrado por expertos, donde el negocio sea los suficientemente dependiente de los datos, existen prestaciones para entornos extremos de rendimiento que esconden los Nexus.
Hth,
Robclav
Hth,
Robclav
domingo, 27 de enero de 2013
Gartner: ¿Cadena de confianza o cadena de influencias?
Una vez contestadas estas preguntas, la última pero decisiva pregunta, ¿confías en Gartner?
Me gustaría conocer vuestra opinión, pero me sorprende que los informes de Gartner, no sean como mínimo el punto de inicio de evaluación de cualquier solución. Que conste que no tengo ninguna relación con ellos y no saco nada, pero es que no lo entiendo...
hth,
Robclav
miércoles, 19 de diciembre de 2012
Hacker Nation: Mercado negro busca hacker local
"Buscamos gente joven con conocimientos de internet, para hacer trabajar desde casa. Sueldo 3.000 euros. "
De aquí a unos años podemos ver anuncios con este contenido, recrutando jovenes hackers. Formando parte del ejercito de soldaditos que algunas organizaciones necesitan, para las tareas menos técnicas, borrar huellas, ganar potencia de fuego o simplemente para utilizarlos de carne de cañón.
Pero entre esto y la sobreproducción de excelentes técnicos e ingenieros, la deriva del problema de oferta de trabajo, puede conducir a gente con un futuro brillante a cometer estupideces. Entre ellas escribir código para robar información, capturar tarjetas o generar ingresos directos mediante compras fraudulentas desde dispositivos de usuarios lícitos o visitas a publicidad robotizadas.
Esto es solo para aquellos rezagados de la clase de delitos online. Pero y aquellos que han dado otros pasos extras, como participar de extorsión a empresas con negocio online, o ddos por encargo de otras empresas que en épocas criticas quieren deshacerse de su competencia?
De aquí a unos años podemos ver anuncios con este contenido, recrutando jovenes hackers. Formando parte del ejercito de soldaditos que algunas organizaciones necesitan, para las tareas menos técnicas, borrar huellas, ganar potencia de fuego o simplemente para utilizarlos de carne de cañón.
Pero entre esto y la sobreproducción de excelentes técnicos e ingenieros, la deriva del problema de oferta de trabajo, puede conducir a gente con un futuro brillante a cometer estupideces. Entre ellas escribir código para robar información, capturar tarjetas o generar ingresos directos mediante compras fraudulentas desde dispositivos de usuarios lícitos o visitas a publicidad robotizadas.
Por otra parte, empezaremos a ver más y más ataques originados "cerca", y "muleros" que mueven dinero de cuentas robadas a MoneyGram o WesternUnion. El método es sencillo, y la utilización de estas personas también. Además con todos los negocios online, es muy fácil blanquear dinero, sea mediante descargas de un software de pago en una web, servicios de hosting, consultoria, casinos, o juegos. Todos esos juegos online, con funcionalidades freemium. Y es curioso que la gente, compre y venda avatares, funcionalidades o pantallas. Pero, y la gente que gana dinero jugando online?
Como siempre hay negocios permanentes, contraseñas de redes sociales, acceso a contenido privado de smartphones, keyloggers...http://www.shodanhq.com/
La única buena noticia es que la seguridad es algo que se va a demandar cada vez más, e incluso se va a convertir en algo necesario a nivel doméstico.
Hth,
Robclav
lunes, 10 de diciembre de 2012
El cazador oculto: Arbor networks protección antiDDOS
El cazador oculto(el guardian entre el centeno), es una obra de J. D. Salinger , que hace una metáfora de alguien que se carga a sus espaldas la responsabilidad de proteger a los niños, pero que a la vez se mantiene oculto.
Proteger y permanecer oculto, es lo que hace Arbor Networks, y sus equipos de protección ante ataques de denegación de servicio. Actualmente, existe una gran variedad de motivaciones por las cuales una organización se puede ver atacada:
Hacktivismo, protestas online, manipulación del mercado, cyberguerras, extornsion, cyberterrorismo, etc.
Pero cuantas formas hay de combatir estos ataques? Es seguro desviar todo nuestro tráfico a un centro de limpieza online? Son todos los mismo tipos de ataques? Esto lo puede hacer mi operadora por mí? Que diferencias hay entre un IPs y Arbor networks?
Las respuestas, evidentemente conducen a que es necesario contar con un equipo de contramedidas ante un ataque de denegación de servicio. El primer asunto, es dividir el problema para maximizar la protección. Esto se traduce en un equipo que se encarga de los ataques volumétricos (Peakflow) y otro que se encargan de los ataques más complejos orientados a explotar vulnerabilidades de aplicación o de spoofing(Pravail).
Esta división se da, pese que a todos los ataques quieren explotar un vector de ataque que deje a los recursos a proteger sin cpu, sin sockets o simplemente sin memoria. Con recursos, nos referimos a servidores, pero también a routers, firewalls, balanceadores, switches...etc. Todos pueden verse afectados, y con cualquiera de ellos, el o los ataques conseguirían el objetivo.
Bien, podríamos pensar que con un IPS podríamos parar estos ataques, pero alguien conoce algún IPS capaz de inspeccionar y proteger 1,5 Teras de tráfico en tiempo real? Básicamente, por como trabaja un IPS, y la latencia que puede añadir lo hace inviable. De ahí, es de donde nace la necesidad de crear un equipo donde haya diferentes capas de inteligencia, desde las medidas de comprobación más básicas a las más complejas. Cualquiera de las cuales puede descartar un tráfico, y además en aquellas que se tiene que comparar patrones se hace de una forma muy simple, permitiendo un gran rendimiento.
Añadir que estos equipos están pensados para no ser detectados, ser robustos y además no trabajan basándose en estados. Básicamente, buscan eliminar el máximo número de posibles vectores de ataque. Y aunque casi nadie los conoce, son los encargados de proteger de forma ANONYMA, de la mayoría de organizaciones importantes. Tanto directamente como indirectamente mediante los servicios de las operadoras.
Hth,
Robclav
Proteger y permanecer oculto, es lo que hace Arbor Networks, y sus equipos de protección ante ataques de denegación de servicio. Actualmente, existe una gran variedad de motivaciones por las cuales una organización se puede ver atacada:
Hacktivismo, protestas online, manipulación del mercado, cyberguerras, extornsion, cyberterrorismo, etc.
Pero cuantas formas hay de combatir estos ataques? Es seguro desviar todo nuestro tráfico a un centro de limpieza online? Son todos los mismo tipos de ataques? Esto lo puede hacer mi operadora por mí? Que diferencias hay entre un IPs y Arbor networks?
Las respuestas, evidentemente conducen a que es necesario contar con un equipo de contramedidas ante un ataque de denegación de servicio. El primer asunto, es dividir el problema para maximizar la protección. Esto se traduce en un equipo que se encarga de los ataques volumétricos (Peakflow) y otro que se encargan de los ataques más complejos orientados a explotar vulnerabilidades de aplicación o de spoofing(Pravail).
Añadir que estos equipos están pensados para no ser detectados, ser robustos y además no trabajan basándose en estados. Básicamente, buscan eliminar el máximo número de posibles vectores de ataque. Y aunque casi nadie los conoce, son los encargados de proteger de forma ANONYMA, de la mayoría de organizaciones importantes. Tanto directamente como indirectamente mediante los servicios de las operadoras.
Hth,
Robclav
domingo, 9 de diciembre de 2012
Citrix va de compras, Zenprise es comprada
Es una historia que se repite, Mikonos software, solución que expliqué en Julio de 2011, posteriormente fue comprada por Juniper(http://robclavbcn.blogspot.com.es/search?q=mykonos). Ahora es el turno de la solución de MDM Zenprise. Esta semana y por sorpresa, Citrix ha anunciado la compra de esta Start-Up excelente de tan solo 7 años de vida.
http://bits.blogs.nytimes.com/2012/12/05/citrix-acquires-mobile-security-start-up-zenprise/
domingo, 2 de diciembre de 2012
MDM: El reto de estar entre los VIPS y el Infojobs
![]() |
| http://www.mobco.be/wordpress/2012/05/20/mobileiron-leads-the-gartner-magic-quadrant/ |
El problema es sencillo, los VIPS tienen nuevos "juguetes": ágiles, agradables, pequeños y multimedia. Para colmo son un entretenimiento para toda la familia, y para esos pocos momentos de ocio. Y aquí empiezan los problemas. ¿Cómo le dices al dueño de la empresa, que su ipad no lo puede conectar al wifi? ¿Cómo le dices al jefe, del jefe de tu jefe que sus hijos no pueden instalarse juegos en el iphone que el mismo se ha comprado? o ¿Cómo le digo al financiero y responsable de recursos humanos que no puede acceder a su propia información con su tablet, mientras esta de supuestas vacaciones con la familia? Si estas buscando un despido procedente, puedes hacer estas preguntas mientras miras el infojobs, sino, necesitas un MDM.(Aquí tenéis un extracto del conocimiento e interés de los CEOs de la mayoría de empresas)
Evidentemente, el producto denominado visionario, es Zenprise.
Así que, mi recomendación para extender el perímetro de seguridad y control de la red, a los dispositivos móviles es utilizar este MDM, porque aunque hagas esas preguntas a tu jefe, en la nueva empresa también habrán los malditos BYOD.
Hth,
RobClav
Suscribirse a:
Entradas (Atom)